Elliptic Curve Diffie Hellman
3-Second Blueprint (English)
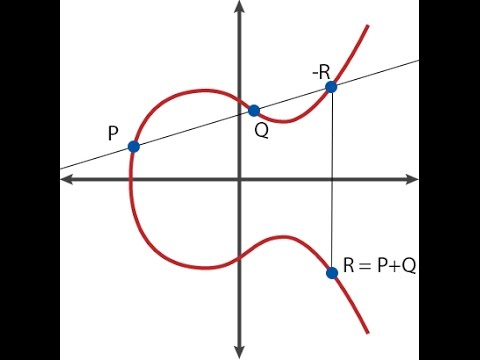
- Elliptic curves y² = x³ + ax + b (with 4a³ + 27b² ≠ 0) over finite fields Z_p achieve strong security with much shorter keys than RSA.
- Scalar multiplication Q = kP via repeated point addition acts as a one-way function under the Elliptic Curve Discrete Log Problem.
- In ECDH, Alice sends αG and Bob sends βG so both independently compute shared point αβG without exposing their secret scalars.
ECDH Key ExchangeElliptic Curve CryptoFinite Fields (Z_p)Discrete Log Problem
3-Sekunden-Fazit (Deutsch)
- Elliptische Kurven y² = x³ + ax + b (4a³ + 27b² ≠ 0) über endlichen Körpern Z_p bieten hohe Sicherheit bei deutlich kürzeren Schlüsseln.
- Skalarmultiplikation Q = kP durch Punktaddition bildet über das Diskrete-Logarithmus-Problem (ECDLP) eine Einwegfunktion.
- Bei ECDH tauschen Alice (αG) und Bob (βG) Kurvenpunkte aus und berechnen jeweils den gemeinsamen geheimen Punkt αβG.
ECDH-SchlüsseltauschElliptische KurvenEndliche Körper (Z_p)ECDLP
Note / Hinweis: Blueprints are AI-generated educational summaries (0% Politics · 0% Religion · 0% Brainrot) and do not constitute medical, legal, or financial advice. / KI-generierte Zusammenfassung zu Bildungszwecken – ersetzt keine medizinische, rechtliche oder finanzielle Fachberatung.