SSL, TLS, HTTPS Explained
3-Second Blueprint (English)
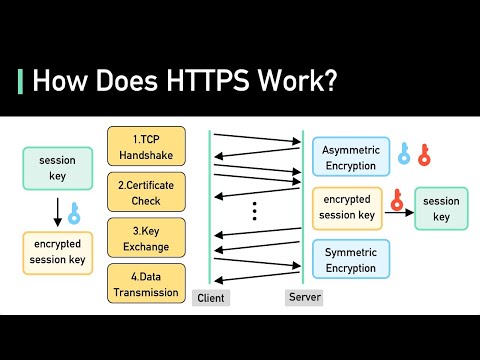
- During the TLS handshake over TCP, client and server negotiate cipher suites and validate the server's public-key certificate.
- HTTPS uses asymmetric key exchange only to establish a shared session key, then switches to fast symmetric bulk encryption.
- TLS 1.3 cuts handshake latency from two round trips to one and replaces static RSA key exchange with Diffie-Hellman.
TLS 1.3HTTPSDiffie-HellmanSymmetric Session Keys
3-Sekunden-Fazit (Deutsch)
- Beim TLS-Handshake über TCP handeln Client und Server Cipher-Suites aus und prüfen das Serverzertifikat samt öffentlichem Schlüssel.
- HTTPS nutzt asymmetrische Verfahren nur zum Schlüsselaustausch und wechselt für Nutzdaten auf schnelle symmetrische Chiffren.
- TLS 1.3 halbiert den Handshake von zwei auf einen Round-Trip und ersetzt statischen RSA-Austausch durch Diffie-Hellman.
TLS 1.3HTTPSDiffie-HellmanSymmetrischer Sitzungskey
Note / Hinweis: Blueprints are AI-generated educational summaries (0% Politics · 0% Religion · 0% Brainrot) and do not constitute medical, legal, or financial advice. / KI-generierte Zusammenfassung zu Bildungszwecken – ersetzt keine medizinische, rechtliche oder finanzielle Fachberatung.