Testing a 34 Minute Old Phishing Domain Against Quad9, NextDNS, and Control D
3-Second Blueprint (English)
- Testing protective DNS against known-bad domains overstates protection because real phishing strikes before threat feeds update.
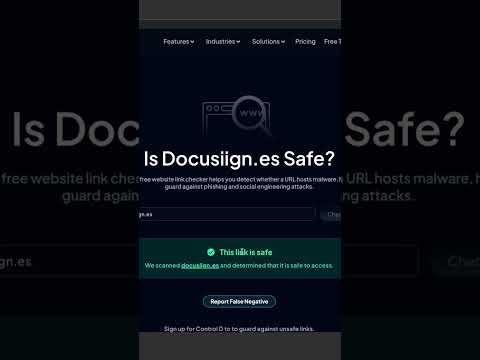
- Queried 34 minutes after a live DocuSign phishing email arrived, Control D, NextDNS, and Quad9 all resolved the domain normally.
- Blocking newly registered domains (NRDs) catches fresh phishing domains early, though hijacked aged domains still bypass that rule.
Protective DNS filteringNewly Registered Domains (NRD)dig DNS queriesIsolated browser analysisQuad9 / NextDNS / Control D
3-Sekunden-Fazit (Deutsch)
- DNS-Filtertests mit bereits bekannten Schad-Domains verzerren die Praxis, da echtes Phishing vor dem Blocklisten-Update trifft.
- Nur 34 Minuten nach Eingang einer echten DocuSign-Phishing-Mail lösten Control D, NextDNS und Quad9 die Domain noch normal auf.
- Das Sperren neu registrierter Domains (NRDs) fängt frische Phishing-Domains ab, greift aber nicht bei gekaperten Bestandsdomains.
Schützende DNS-FilterungNeu registrierte Domains (NRD)dig-DNS-AbfragenBrowser-IsolationstestQuad9 / NextDNS / Control D
Note / Hinweis: Blueprints are AI-generated educational summaries (0% Politics · 0% Religion · 0% Brainrot) and do not constitute medical, legal, or financial advice. / KI-generierte Zusammenfassung zu Bildungszwecken – ersetzt keine medizinische, rechtliche oder finanzielle Fachberatung.