Interview: How Do Websites Store Passwords?
3-Second Blueprint (English)
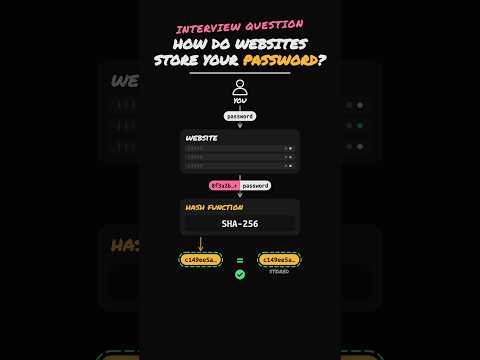
- Secure websites never store plaintext passwords, verifying logins against irreversible one-way cryptographic hashes instead.
- Adding a unique per-user random salt before hashing ensures identical passwords yield distinct hashes against precomputed leaks.
- Modern systems replace fast SHA-256 hashing with deliberately slow algorithms like Argon2, bcrypt, and scrypt to stop brute force.
One-way hash functionsPer-user random saltingArgon2bcrypt & scrypt
3-Sekunden-Fazit (Deutsch)
- Sichere Websites speichern niemals Klartext-Passwörter, sondern prüfen Logins nur gegen unumkehrbare Einweg-Hashwerte.
- Ein eindeutiges Zufalls-Salt pro Konto vor dem Hashen erzeugt selbst bei gleichen Passwörtern völlig verschiedene Hashes.
- Statt schnellem SHA-256 nutzen moderne Systeme bewusst langsame Algorithmen wie Argon2, bcrypt und scrypt gegen Brute-Force.
Einweg-HashfunktionenIndividuelles Passwort-SaltingArgon2bcrypt & scrypt
Note / Hinweis: Blueprints are AI-generated educational summaries (0% Politics · 0% Religion · 0% Brainrot) and do not constitute medical, legal, or financial advice. / KI-generierte Zusammenfassung zu Bildungszwecken – ersetzt keine medizinische, rechtliche oder finanzielle Fachberatung.