What are hardware security modules (HSM), why we need them and how they work.
3-Second Blueprint (English)
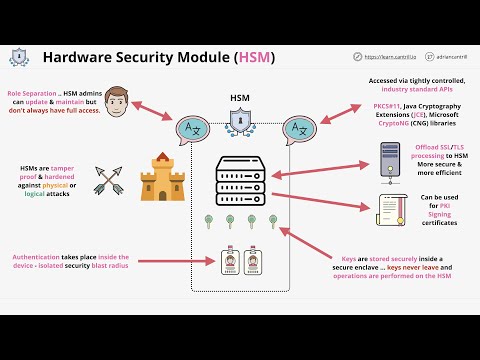
- Hardware Security Modules (HSMs) generate, store, and delete keys inside tamper-proof enclaves so raw keys never leave hardware.
- Isolating keys in an HSM eliminates key sprawl across VM hypervisors, OS storage, and offsite backups to shrink blast radius.
- Systems invoke encryption, TLS offloading, and PKI signing via PKCS#11, JCE, or CryptoNG APIs under strict role separation.
HSMPKCS#11Public Key InfrastructureSecure Enclave
3-Sekunden-Fazit (Deutsch)
- Hardware-Sicherheitsmodule (HSMs) erzeugen und verwahren Schlüssel in manipulationssicheren Enklaven ohne Rohdaten-Export.
- Zentrale HSM-Isolation verhindert verstreute Schlüssel auf Hypervisoren, Disks und Offsite-Backups und begrenzt Angriffsflächen.
- Anwendungen nutzen TLS-Offloading, Verschlüsselung und PKI-Signaturen über PKCS#11, JCE oder CryptoNG mit strikter Rollentrennung.
HSMPKCS#11Public-Key-InfrastrukturSecure Enclave
Note / Hinweis: Blueprints are AI-generated educational summaries (0% Politics · 0% Religion · 0% Brainrot) and do not constitute medical, legal, or financial advice. / KI-generierte Zusammenfassung zu Bildungszwecken – ersetzt keine medizinische, rechtliche oder finanzielle Fachberatung.